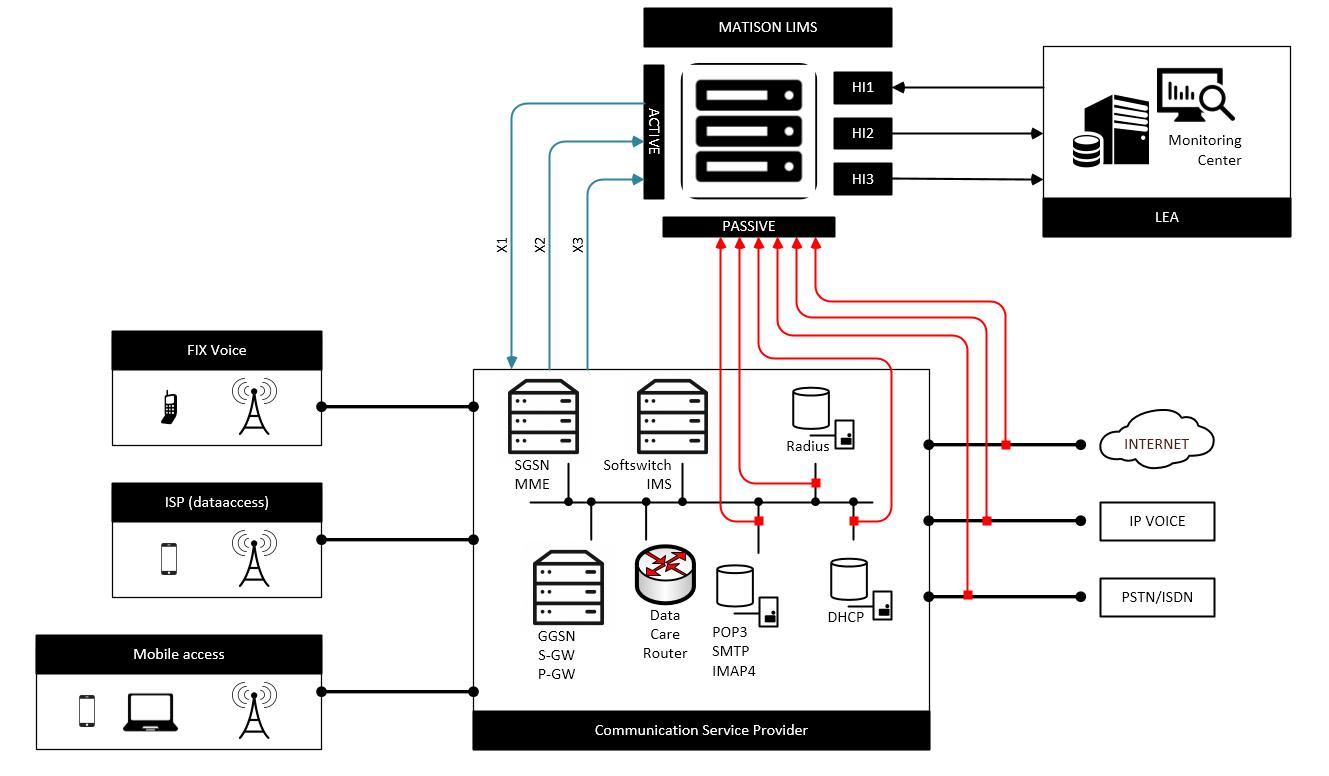
Isu LIMS atau Lawful Interception Management System kembali menjadi perhatian publik setelah muncul pemberitaan mengenai dugaan penyadapan komunikasi tanpa prosedur hukum yang semestinya di Indonesia. Teknologi ini berkaitan dengan kemampuan melakukan intersepsi komunikasi melalui infrastruktur jaringan telekomunikasi.
Bagi sebagian orang, penyadapan mungkin identik dengan pemasangan aplikasi mata-mata di ponsel atau penggunaan perangkat khusus untuk merekam percakapan. Padahal, ada pendekatan lain yang bekerja langsung melalui jaringan operator telekomunikasi.
Di sinilah LIMS berperan. Sistem ini dirancang untuk mengelola proses intersepsi komunikasi yang memiliki dasar kewenangan hukum. Namun, ketika akses terhadap sistem tersebut tidak dikendalikan dengan benar, teknologi yang seharusnya mendukung penegakan hukum juga dapat menimbulkan risiko serius terhadap privasi masyarakat.
Apa Itu LIMS?
LIMS merupakan singkatan dari Lawful Interception Management System, yaitu sistem yang digunakan untuk mengelola proses intersepsi komunikasi melalui jaringan telekomunikasi.
Istilah lawful interception merujuk pada kegiatan memperoleh informasi komunikasi secara sah berdasarkan kewenangan dan ketentuan hukum yang berlaku.
Dalam penerapannya, sistem ini berkaitan dengan beberapa pihak, antara lain:
- Law Enforcement Agency (LEA): lembaga penegak hukum yang memiliki kewenangan melakukan permintaan intersepsi.
- Communication Service Provider (CSP): penyedia layanan komunikasi atau operator telekomunikasi.
- Lawful Interception System: infrastruktur teknis yang mendukung proses intersepsi dan pengiriman informasi.
- Law Enforcement Monitoring Facility (LEMF): fasilitas yang digunakan untuk menerima dan memantau hasil intersepsi.
European Telecommunications Standards Institute (ETSI) mengembangkan standar teknis untuk membantu penyedia layanan komunikasi memenuhi kewajiban lawful interception sesuai kerangka hukum masing-masing negara.
Artinya, LIMS bukan sekadar perangkat untuk mendengarkan percakapan telepon. Sistem ini merupakan bagian dari infrastruktur yang mengatur proses intersepsi, pengelolaan target, serta penyaluran informasi kepada pihak yang memiliki kewenangan.
Bagaimana Cara Kerja LIMS?
Secara sederhana, LIMS bekerja melalui integrasi dengan infrastruktur jaringan telekomunikasi. Prosesnya tidak harus melibatkan pemasangan aplikasi tambahan pada ponsel milik target.
Dalam arsitektur lawful interception, terdapat beberapa tahapan yang saling berkaitan.
1. Permintaan Intersepsi dan Otorisasi
Proses dimulai ketika lembaga penegak hukum membutuhkan informasi komunikasi untuk kepentingan penanganan perkara.
Permintaan tersebut harus memiliki dasar kewenangan dan mengikuti prosedur hukum yang berlaku. Dalam arsitektur yang dijelaskan ETSI, otorisasi dapat berasal dari pengadilan atau badan berwenang lainnya sesuai ketentuan hukum suatu negara.
Dokumen otorisasi menjadi dasar bagi penyedia layanan komunikasi untuk menjalankan permintaan intersepsi sesuai batas yang ditentukan.
2. Pengelolaan Permintaan melalui Sistem
Setelah permintaan yang sah diterima, informasi terkait otorisasi dikelola melalui komponen administratif sistem lawful interception.
Dalam standar ETSI, salah satu komponen yang dikenal adalah Administration Function (ADMF).
Komponen ini bertanggung jawab mengendalikan fungsi intersepsi di jaringan penyedia layanan berdasarkan informasi otorisasi dan instruksi yang diterima.
Pada tahap ini, pembatasan terhadap target, jenis informasi, serta masa berlaku otorisasi menjadi hal penting.
3. Intersepsi Melalui Infrastruktur Jaringan
Tahap berikutnya berkaitan dengan kemampuan jaringan telekomunikasi untuk mengenali dan menyediakan informasi komunikasi yang termasuk dalam cakupan otorisasi.
Proses ini dapat menghasilkan informasi mengenai aktivitas komunikasi maupun isi komunikasi, bergantung pada jenis layanan, kemampuan jaringan, dan batas kewenangan yang berlaku.
Karena mekanismenya terintegrasi dengan jaringan telekomunikasi, proses intersepsi tidak selalu membutuhkan akses fisik ke ponsel target.
4. Pengiriman Informasi kepada Pihak Berwenang
Informasi yang diperoleh kemudian diproses melalui komponen Mediation and Delivery Function (MDF).
Komponen tersebut berfungsi mengemas dan menyalurkan hasil intersepsi kepada fasilitas pemantauan milik lembaga penegak hukum yang berwenang.
ETSI mendefinisikan beberapa antarmuka dalam proses tersebut, termasuk HI1 untuk pertukaran informasi otorisasi, HI2 untuk informasi terkait komunikasi, dan HI3 untuk isi komunikasi.
5. Penghentian Intersepsi
Intersepsi tidak semestinya berlangsung tanpa batas waktu.
Ketika masa berlaku otorisasi berakhir atau permintaan dihentikan berdasarkan ketentuan yang berlaku, pengaturan intersepsi harus dihentikan.
Tahapan ini penting untuk memastikan akses terhadap komunikasi tidak terus berlangsung setelah dasar kewenangannya tidak lagi berlaku.
Penjelasan arsitektur tersebut mengacu pada standar teknis ETSI TS 104 007 tentang Lawful Interception Architecture.
Data Apa Saja yang Bisa Diakses melalui LIMS?
Salah satu hal yang sering disalahpahami mengenai penyadapan adalah anggapan bahwa seluruh proses hanya bertujuan mendengarkan percakapan telepon.
Padahal, informasi komunikasi memiliki beberapa kategori.
1. Intercept Related Information (IRI)
IRI merupakan informasi yang berkaitan dengan aktivitas komunikasi. Informasi ini sering disebut sebagai metadata komunikasi.
Contohnya meliputi:
- Identitas pihak yang berkomunikasi.
- Waktu komunikasi berlangsung.
- Durasi komunikasi.
- Informasi koneksi atau layanan yang digunakan.
- Informasi terkait aktivitas komunikasi lainnya sesuai cakupan intersepsi.
Metadata tidak selalu memperlihatkan isi percakapan. Namun, jika dikumpulkan dan dianalisis, informasi tersebut dapat memberikan gambaran mengenai pola komunikasi seseorang.
Misalnya, frekuensi komunikasi, waktu seseorang melakukan panggilan, atau hubungan komunikasi dengan pihak lain.
2. Content of Communication (CC)
CC merupakan isi komunikasi yang berlangsung.
Dalam konteks telepon, kategori ini dapat mencakup isi percakapan suara yang berhasil diperoleh melalui mekanisme intersepsi.
Namun, kemampuan memperoleh isi komunikasi tidak selalu sama untuk setiap layanan. Jenis jaringan, teknologi komunikasi, konfigurasi sistem, dan mekanisme enkripsi dapat memengaruhi informasi yang tersedia.
Karena itu, tidak tepat jika menganggap LIMS otomatis dapat membaca seluruh komunikasi digital seseorang tanpa batas.
Apakah LIMS Bisa Menyadap HP Tanpa Memasang Aplikasi?
Secara teknis, intersepsi melalui jaringan telekomunikasi memang berbeda dari penyadapan menggunakan spyware.
Pada pendekatan berbasis jaringan, proses pengambilan informasi berlangsung melalui fasilitas yang terintegrasi dengan infrastruktur operator. Karena itu, tidak selalu diperlukan pemasangan aplikasi tambahan pada perangkat target.
Hal ini juga menjelaskan mengapa pengguna belum tentu mendapatkan notifikasi ketika komunikasi sedang menjadi objek intersepsi yang sah.
Namun, kemampuan tersebut tidak berarti semua aktivitas di dalam ponsel dapat diakses.
LIMS bekerja dalam konteks komunikasi yang dapat dijangkau oleh infrastruktur intersepsi. Akses terhadap foto, dokumen, mikrofon, kamera, atau data aplikasi di dalam perangkat merupakan persoalan berbeda dan tidak otomatis menjadi bagian dari kemampuan LIMS.
Pembedaan ini penting agar masyarakat tidak mencampuradukkan teknologi intersepsi jaringan dengan perangkat lunak pengintai.
Perbedaan LIMS dan Pegasus
LIMS dan Pegasus sama-sama sering dibahas dalam konteks pengawasan komunikasi. Namun, keduanya memiliki pendekatan teknologi yang berbeda.
| Aspek | LIMS | Pegasus |
|---|---|---|
| Jenis teknologi | Sistem pengelolaan lawful interception | Spyware atau perangkat lunak pengintai |
| Pendekatan | Terintegrasi dengan infrastruktur jaringan telekomunikasi | Menargetkan perangkat pengguna |
| Kebutuhan instalasi | Tidak selalu memerlukan aplikasi pada perangkat target | Memanfaatkan teknik eksploitasi untuk masuk ke perangkat |
| Informasi yang dapat diakses | Informasi dan isi komunikasi sesuai kemampuan sistem serta otorisasi | Informasi di perangkat sesuai kemampuan dan tingkat keberhasilan infeksi |
| Konteks penggunaan | Mendukung intersepsi yang memiliki dasar hukum | Dikenal dalam konteks pengawasan perangkat secara rahasia |
Pegasus merupakan spyware yang dikembangkan NSO Group. Riset Citizen Lab dari University of Toronto pernah mendokumentasikan penggunaan spyware tersebut melalui eksploitasi celah keamanan perangkat, termasuk serangan zero-click yang tidak mengharuskan korban mengeklik tautan tertentu.
Sementara itu, LIMS berkaitan dengan mekanisme intersepsi pada jaringan telekomunikasi.
Dengan demikian, keduanya tidak bisa dianggap sebagai teknologi yang sama hanya karena sama-sama dapat berkaitan dengan pengawasan komunikasi.
Mengapa Teknologi LIMS Bisa Menjadi Ancaman Privasi?
Pada dasarnya, lawful interception memiliki tujuan yang berkaitan dengan penegakan hukum, misalnya membantu penyelidikan tindak pidana tertentu.
Namun, teknologi yang memiliki kemampuan mengakses informasi komunikasi tentu membutuhkan pengamanan dan pengawasan yang ketat.
Tanpa kontrol yang memadai, terdapat beberapa risiko yang perlu diperhatikan.
1. Penyadapan Tanpa Dasar Hukum
Risiko pertama adalah penggunaan sistem terhadap seseorang tanpa otorisasi yang sah.
Jika nomor atau identitas komunikasi dapat dimasukkan ke dalam sistem tanpa pemeriksaan kewenangan yang memadai, teknologi tersebut berpotensi digunakan di luar tujuan penegakan hukum.
Inilah alasan proses otorisasi dan verifikasi tidak boleh dianggap sebagai formalitas administratif semata.
2. Penyalahgunaan Wewenang
Akses terhadap informasi komunikasi dapat memberikan kekuasaan yang besar kepada pihak yang mengoperasikan sistem.
Jika akses tersebut tidak dibatasi berdasarkan tugas dan kewenangan, terdapat risiko penggunaan untuk kepentingan pribadi, politik, bisnis, atau tujuan lain yang tidak dibenarkan hukum.
3. Kebocoran Data Hasil Intersepsi
Informasi yang diperoleh melalui penyadapan dapat berisi percakapan pribadi, identitas pihak lain, serta informasi sensitif.
Apabila data tersebut tidak disimpan dan dikelola secara aman, kebocoran dapat berdampak terhadap banyak orang, termasuk pihak yang sebenarnya bukan target utama intersepsi.
4. Penghapusan atau Manipulasi Bukti
Pengelolaan data hasil intersepsi juga harus dapat dipertanggungjawabkan.
Jika catatan aktivitas, riwayat akses, atau data hasil intersepsi dapat diubah tanpa mekanisme pengawasan, proses pembuktian dan pemeriksaan terhadap dugaan penyalahgunaan menjadi lebih sulit.
Karena itu, pencatatan aktivitas sistem, pembatasan hak akses, dan audit independen merupakan bagian penting dari tata kelola teknologi semacam ini.
Bagaimana Aturan Penyadapan di Indonesia?
Di Indonesia, penyadapan tidak dapat dilakukan secara bebas oleh siapa pun.
Salah satu dasar hukum yang mengatur kerahasiaan komunikasi adalah Undang-Undang Nomor 36 Tahun 1999 tentang Telekomunikasi, yang telah mengalami perubahan melalui peraturan perundang-undangan berikutnya.
Pasal 40 UU Telekomunikasi melarang setiap orang melakukan penyadapan atas informasi yang disalurkan melalui jaringan telekomunikasi.
Sementara itu, Pasal 42 mengatur kewajiban penyelenggara jasa telekomunikasi untuk merahasiakan informasi pelanggan, dengan pengecualian tertentu untuk kepentingan proses peradilan pidana berdasarkan ketentuan yang berlaku.
Artinya, kerahasiaan komunikasi merupakan prinsip yang harus dilindungi. Pengecualian untuk kepentingan penegakan hukum tetap harus memiliki dasar hukum.
Perlu diketahui juga bahwa pengaturan kewenangan penyadapan di Indonesia tersebar dalam sejumlah undang-undang sektoral. Pada Juli 2026, Badan Legislasi DPR RI menyampaikan pembahasan mengenai rencana penyatuan pengaturan tersebut melalui Rancangan Undang-Undang Penyadapan.
Kondisi ini menunjukkan pentingnya aturan yang memberikan kejelasan mengenai siapa yang berwenang, bagaimana proses otorisasi dilakukan, serta bagaimana pengawasan dan pertanggungjawaban penyadapan dijalankan.
Kasus Dugaan Penyadapan Ilegal Kembali Menjadi Sorotan
Pembahasan mengenai LIMS semakin relevan setelah muncul pemberitaan mengenai dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto dan sejumlah tokoh lainnya.
Dalam konferensi pers pada 3 November 2026, pihak kepolisian menyampaikan adanya temuan sejumlah nomor yang dimasukkan ke server LIMS tanpa verifikasi dan tanpa kaitan dengan proses penegakan hukum sebagaimana mestinya.
Associated Press juga memberitakan penahanan tiga pejabat kepolisian dalam perkara dugaan penyadapan ilegal tersebut. Berdasarkan keterangan penyidik yang diberitakan, dugaan aktivitas itu berlangsung pada periode 2025–2026 dan mencakup sejumlah tokoh.
Namun, penting untuk diingat bahwa proses hukum masih berjalan. Informasi mengenai dugaan pelanggaran tidak boleh diperlakukan sebagai putusan bersalah sebelum proses peradilan memberikan kepastian hukum.
Kasus ini memperlihatkan bahwa persoalan penyadapan bukan hanya berkaitan dengan kecanggihan teknologi, tetapi juga integritas orang dan lembaga yang memiliki akses terhadapnya.
Bagaimana Seharusnya Sistem LIMS Diawasi?
Mengingat informasi yang dapat diproses bersifat sensitif, sistem intersepsi membutuhkan pengamanan yang lebih ketat dibandingkan sistem teknologi informasi biasa.
Beberapa prinsip pengawasan yang penting antara lain:
- Otorisasi yang jelas: setiap permintaan intersepsi harus memiliki dasar kewenangan dan batas penggunaan yang dapat diverifikasi.
- Pembatasan hak akses: tidak semua operator atau petugas boleh mengakses seluruh fungsi dan data.
- Audit aktivitas: setiap tindakan penting dalam sistem perlu dicatat agar dapat diperiksa kembali.
- Pemisahan kewenangan: pihak yang mengajukan, menyetujui, mengoperasikan, dan mengawasi intersepsi sebaiknya memiliki tanggung jawab yang jelas.
- Keamanan penyimpanan data: informasi hasil intersepsi harus dilindungi dari akses, perubahan, atau penyebaran tanpa izin.
- Penghentian akses: intersepsi harus dihentikan ketika dasar kewenangannya berakhir.
Standar ETSI juga menempatkan keamanan sebagai bagian penting dari arsitektur lawful interception, termasuk penerapan prinsip Zero Trust untuk melindungi komponen dan komunikasi antarsistem.
Dengan kata lain, sistem yang canggih tetap membutuhkan tata kelola yang kuat. Teknologi tidak bisa menggantikan pengawasan dan pertanggungjawaban manusia.
Kesimpulan
LIMS atau Lawful Interception Management System merupakan teknologi yang digunakan untuk mengelola proses intersepsi komunikasi melalui infrastruktur jaringan telekomunikasi. Sistem ini dapat mendukung penegakan hukum dengan menyediakan informasi terkait komunikasi maupun isi komunikasi sesuai kemampuan teknis dan batas kewenangan yang berlaku.
Berbeda dari spyware seperti Pegasus, LIMS tidak bekerja dengan cara yang sama seperti perangkat lunak yang menyusup langsung ke ponsel. Sistem ini berkaitan dengan fasilitas intersepsi pada jaringan operator telekomunikasi.
Meski memiliki tujuan yang sah, kemampuan LIMS tetap membawa risiko serius apabila digunakan tanpa otorisasi, pengawasan, dan pengamanan yang memadai.
Pada akhirnya, persoalan utamanya bukan semata-mata apakah teknologi penyadapan dapat digunakan. Pertanyaan yang jauh lebih penting adalah siapa yang berhak menggunakannya, berdasarkan kewenangan apa, untuk tujuan apa, dan siapa yang mengawasi penggunaannya?
Sebab, perlindungan privasi masyarakat tidak cukup hanya mengandalkan kecanggihan teknologi. Harus ada aturan yang jelas, pengawasan yang independen, dan pertanggungjawaban bagi setiap pihak yang memiliki akses terhadap informasi komunikasi pribadi.
Referensi: